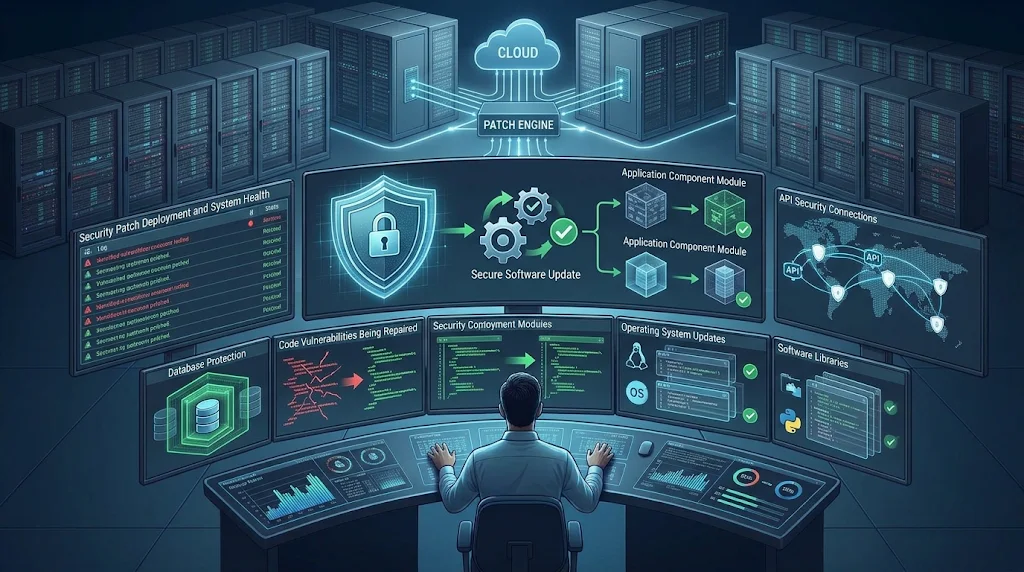
Keamanan perangkat lunak menjadi salah satu prioritas dalam pengembangan platform permainan slot digital. Setiap aplikasi memiliki komponen yang berpotensi mengalami kelemahan seiring perkembangan teknologi dan munculnya ancaman baru. Oleh karena itu, pengembang perlu melakukan pemeliharaan keamanan secara berkala.
Salah satu langkah penting dalam proses tersebut adalah penerapan security patch. Pembaruan ini dirancang untuk memperbaiki kerentanan yang ditemukan pada perangkat lunak. Dengan demikian, sistem dapat mengurangi risiko penyalahgunaan celah keamanan.
Security patch juga membantu menjaga stabilitas layanan. Selain melindungi aplikasi, pembaruan keamanan mendukung keandalan infrastruktur dalam jangka panjang. Berikut ini akan membahas tentang Peran Security Patch dalam Menjaga Keamanan Perangkat Lunak Slot.
Mengenal Security Patch
Security patch merupakan pembaruan perangkat lunak yang secara khusus ditujukan untuk memperbaiki masalah keamanan. Perbaikan dapat mencakup kerentanan pada kode aplikasi, pustaka pihak ketiga, sistem operasi, maupun komponen server.
Kerentanan dapat muncul akibat kesalahan pemrograman, konfigurasi yang kurang tepat, atau penggunaan komponen yang sudah usang. Jika tidak segera ditangani, kelemahan tersebut dapat dimanfaatkan oleh pihak yang tidak berwenang.
Berbeda dari pembaruan fitur biasa, security patch memiliki fokus utama pada pengurangan risiko keamanan. Namun, dalam beberapa kasus, pembaruan ini juga membawa perbaikan stabilitas dan kompatibilitas.
Mengapa Security Patch Penting bagi Perangkat Lunak Slot?
Platform permainan slot digital melibatkan berbagai komponen yang saling terhubung. Sistem autentikasi, database, API, dan layanan server harus bekerja dengan konfigurasi yang aman.
1. Menutup Celah Keamanan
Security patch membantu memperbaiki kerentanan yang ditemukan dalam perangkat lunak. Misalnya, kelemahan pada proses autentikasi dapat memungkinkan pihak lain mencoba memperoleh akses tanpa izin.
Melalui pembaruan kode, pengembang dapat memperbaiki bagian yang bermasalah. Langkah ini mengurangi peluang eksploitasi terhadap kerentanan yang telah diketahui.
2. Melindungi Data Pengguna
Aplikasi digital dapat mengelola informasi akun dan data operasional. Jika komponen yang digunakan memiliki kerentanan, informasi tersebut berpotensi terpapar.
Pembaruan keamanan membantu mengurangi risiko kebocoran melalui perbaikan pada aplikasi dan dependensinya. Selain itu, pengelola tetap perlu menerapkan enkripsi, kontrol akses, serta pemantauan aktivitas.
3. Menjaga Stabilitas Infrastruktur
Kerentanan perangkat lunak tidak selalu berkaitan langsung dengan pencurian data. Beberapa kelemahan dapat menyebabkan aplikasi mengalami gangguan atau menjalankan proses yang tidak semestinya.
Security patch dapat memperbaiki kondisi tersebut. Dengan demikian, pembaruan keamanan turut mendukung kestabilan layanan dan keandalan sistem.
Komponen yang Membutuhkan Security Patch
Pembaruan keamanan tidak hanya berlaku pada aplikasi utama. Infrastruktur platform digital memiliki banyak lapisan yang perlu diperiksa secara rutin.
Sistem Operasi Server
Sistem operasi menjadi fondasi bagi berbagai layanan yang berjalan pada server. Kerentanan pada komponen inti dapat memengaruhi keamanan seluruh aplikasi.
Administrator perlu memasang pembaruan resmi sesuai versi dan kebijakan dukungan perangkat lunak. Selain itu, layanan yang tidak lagi digunakan sebaiknya dinonaktifkan untuk mengurangi permukaan serangan.
Database dan Sistem Penyimpanan
Database mengelola informasi yang dibutuhkan aplikasi. Kerentanan pada mesin database atau perangkat lunak pendukungnya dapat menimbulkan risiko terhadap integritas dan kerahasiaan data.
Karena itu, pengelola perlu memantau pembaruan dari pengembang database. Proses penerapan patch juga harus disertai pencadangan dan pengujian agar tidak mengganggu operasional.
Framework dan Library
Aplikasi modern biasanya menggunakan framework serta library pihak ketiga. Komponen tersebut membantu mempercepat pengembangan, tetapi juga dapat membawa risiko keamanan.
Jika sebuah library memiliki kerentanan, aplikasi yang menggunakannya dapat ikut terdampak. Pengembang perlu memeriksa versi dependensi dan memperbaruinya berdasarkan hasil evaluasi.
API dan Layanan Autentikasi
API menjadi penghubung antara aplikasi, server, dan layanan lainnya. Sementara itu, sistem autentikasi mengatur proses verifikasi identitas pengguna.
Keduanya membutuhkan pembaruan ketika ditemukan kelemahan keamanan. Pengujian juga perlu memastikan bahwa patch tidak merusak mekanisme komunikasi atau proses login.
Tahapan Penerapan Security Patch
Penerapan patch harus dilakukan melalui prosedur yang terencana. Pembaruan yang langsung dipasang tanpa pengujian dapat menimbulkan masalah kompatibilitas atau gangguan layanan.
Berikut tahapan yang umum digunakan:
-
Identifikasi kerentanan: Tim keamanan memeriksa laporan kerentanan dan komponen yang terdampak.
-
Penentuan prioritas: Risiko dinilai berdasarkan tingkat keparahan, dampak, dan kemungkinan eksploitasi.
-
Pengujian patch: Pembaruan diperiksa pada lingkungan staging sebelum diterapkan ke sistem utama.
-
Pencadangan data: Tim menyiapkan salinan data dan konfigurasi untuk kebutuhan pemulihan.
-
Penerapan pembaruan: Patch dipasang sesuai prosedur dan jadwal pemeliharaan.
-
Verifikasi sistem: Pengembang memeriksa fungsi aplikasi, log, dan indikator keamanan setelah pembaruan.
-
Dokumentasi: Setiap perubahan dicatat untuk kebutuhan audit dan evaluasi.
Proses tersebut membantu mengurangi risiko kesalahan selama pemeliharaan. Selain itu, dokumentasi memudahkan tim memahami riwayat perubahan sistem.
Tantangan dalam Pengelolaan Security Patch
Salah satu tantangan utama adalah menjaga keseimbangan antara kecepatan pembaruan dan stabilitas layanan. Patch yang terlambat diterapkan dapat memperpanjang paparan terhadap kerentanan.
Sebaliknya, pembaruan tanpa pengujian dapat menyebabkan konflik dependensi atau gangguan aplikasi. Karena itu, pengembang perlu memiliki prosedur pengujian dan pemulihan yang jelas.
Tantangan lainnya adalah banyaknya komponen pihak ketiga. Organisasi perlu mengetahui seluruh dependensi yang digunakan agar kerentanan tidak terlewatkan.
Pengelolaan ini dapat dibantu melalui Software Bill of Materials (SBOM). Dokumen tersebut mencatat komponen perangkat lunak dan dependensi yang membentuk sebuah aplikasi.
Strategi Menjaga Keamanan melalui Pembaruan Berkala
Agar pengelolaan patch berjalan efektif, organisasi perlu membangun kebijakan pemeliharaan yang konsisten.
Beberapa strategi yang dapat diterapkan meliputi:
-
Memantau pengumuman keamanan dari vendor perangkat lunak.
-
Menggunakan pemindaian kerentanan untuk menemukan komponen bermasalah.
-
Menetapkan prioritas berdasarkan tingkat risiko.
-
Mengotomatisasi pemeriksaan pembaruan tanpa mengabaikan proses persetujuan.
-
Menyediakan lingkungan staging untuk pengujian.
-
Melakukan audit setelah patch diterapkan.
Selain itu, pembaruan kritis yang sedang dieksploitasi perlu ditangani lebih cepat sesuai prosedur respons insiden. Tidak semua patch memiliki tingkat urgensi yang sama.
Kesimpulan
Security patch memiliki peran penting dalam menjaga keamanan perangkat lunak slot digital. Pembaruan ini membantu memperbaiki kerentanan pada sistem operasi, database, framework, library, dan layanan aplikasi.
Namun, penerapan patch harus melalui proses identifikasi, pengujian, pencadangan, dan verifikasi. Dengan pengelolaan pembaruan yang terstruktur, pengembang dapat mengurangi risiko keamanan sekaligus menjaga stabilitas infrastruktur perangkat lunak.


