Keamanan perangkat lunak menjadi salah satu aspek penting dalam pengembangan platform permainan slot digital. Setiap aplikasi memiliki komponen yang berpotensi mengalami kelemahan keamanan. Jika tidak segera ditangani, celah tersebut dapat dimanfaatkan pihak tidak bertanggung jawab untuk mengganggu sistem.
Salah satu langkah pemeliharaan yang berperan penting adalah penerapan security patch. Pembaruan ini membantu memperbaiki kerentanan pada perangkat lunak dan mengurangi risiko serangan. Oleh karena itu, pengelola perlu memiliki strategi pembaruan keamanan yang terencana. Berikut ini akan membahas tentang Mengenal Prinsip Zero Trust pada Infrastruktur Platform Slot Online.
Mengenal Security Patch dalam Perangkat Lunak
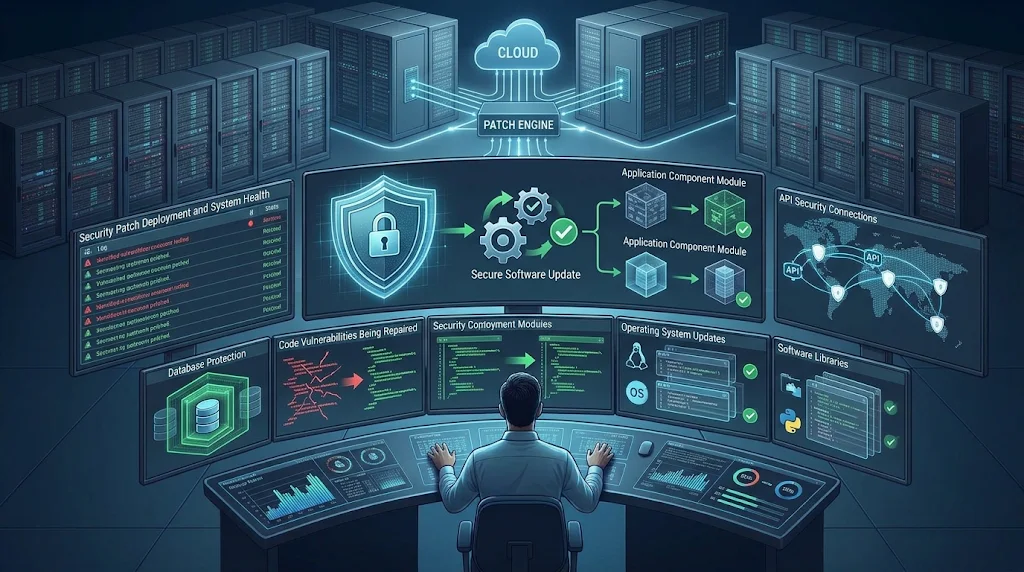
Security patch merupakan pembaruan perangkat lunak yang dirancang untuk memperbaiki kelemahan keamanan. Pembaruan tersebut dapat diterapkan pada sistem operasi, server, framework, pustaka pemrograman, maupun aplikasi.
Pengembang biasanya merilis patch setelah menemukan kerentanan melalui pengujian internal, audit keamanan, atau laporan pihak eksternal. Selanjutnya, tim teknis mengevaluasi dampaknya sebelum menerapkan pembaruan.
Dalam platform slot digital, patch dapat menyasar berbagai komponen. Contohnya meliputi layanan autentikasi, API, database, dan modul komunikasi antarsistem.
Mengapa Security Patch Sangat Penting?
Perangkat lunak yang tidak diperbarui dapat menyimpan kerentanan yang sudah diketahui. Kondisi tersebut meningkatkan risiko karena informasi mengenai celah keamanan terkadang tersedia secara luas.
1. Menutup Celah Keamanan
Security patch membantu memperbaiki kesalahan pemrograman atau konfigurasi yang berpotensi dimanfaatkan penyerang. Contohnya adalah kerentanan pada proses autentikasi atau pengelolaan sesi pengguna.
Setelah pembaruan diterapkan, jalur eksploitasi tertentu dapat menjadi tidak lagi berfungsi. Namun, pengembang tetap perlu memeriksa kemungkinan adanya kelemahan lain yang berkaitan.
2. Melindungi Informasi Pengguna
Platform digital dapat mengelola data akun, informasi transaksi, dan catatan aktivitas. Kerentanan pada aplikasi berpotensi membuka akses tidak sah terhadap informasi tersebut.
Patch keamanan membantu memperkuat mekanisme perlindungan data. Selain itu, pembaruan dapat memperbaiki komponen yang berkaitan dengan enkripsi dan pengelolaan hak akses.
3. Mengurangi Risiko Gangguan Operasional
Serangan terhadap perangkat lunak tidak hanya mengancam kerahasiaan data. Beberapa kerentanan juga dapat menyebabkan layanan berhenti, mengalami kesalahan, atau kehilangan kestabilan.
Dengan menerapkan patch secara tepat waktu, pengelola dapat mengurangi kemungkinan gangguan akibat kerentanan yang telah diketahui. Hal ini mendukung keberlangsungan operasional infrastruktur.
Jenis Pembaruan Keamanan yang Umum Diterapkan
Security patch dapat memiliki cakupan dan tujuan yang berbeda. Pengembang perlu memahami jenis pembaruan agar dapat menentukan prioritas penerapannya.
Patch Sistem Operasi
Pembaruan sistem operasi memperbaiki kerentanan pada komponen inti server. Perbaikannya dapat berkaitan dengan pengelolaan memori, hak akses, dan mekanisme komunikasi.
Karena sistem operasi menjadi fondasi layanan, pembaruan ini perlu masuk dalam jadwal pemeliharaan rutin.
Patch Framework dan Library
Aplikasi modern biasanya menggunakan framework dan pustaka pihak ketiga. Komponen tersebut membantu mempercepat pengembangan, tetapi juga dapat membawa risiko keamanan.
Jika ditemukan kerentanan pada sebuah library, pengembang perlu memperbarui versi yang terdampak. Mereka juga harus memastikan kompatibilitas agar pembaruan tidak merusak fungsi aplikasi.
Patch Aplikasi
Patch aplikasi berfokus pada perbaikan kode yang dikembangkan secara internal. Misalnya, pengembang dapat memperbaiki validasi input, pemeriksaan autentikasi, atau pengelolaan sesi.
Pembaruan ini perlu melewati pengujian sebelum diterapkan ke lingkungan produksi.
Tahapan Penerapan Security Patch
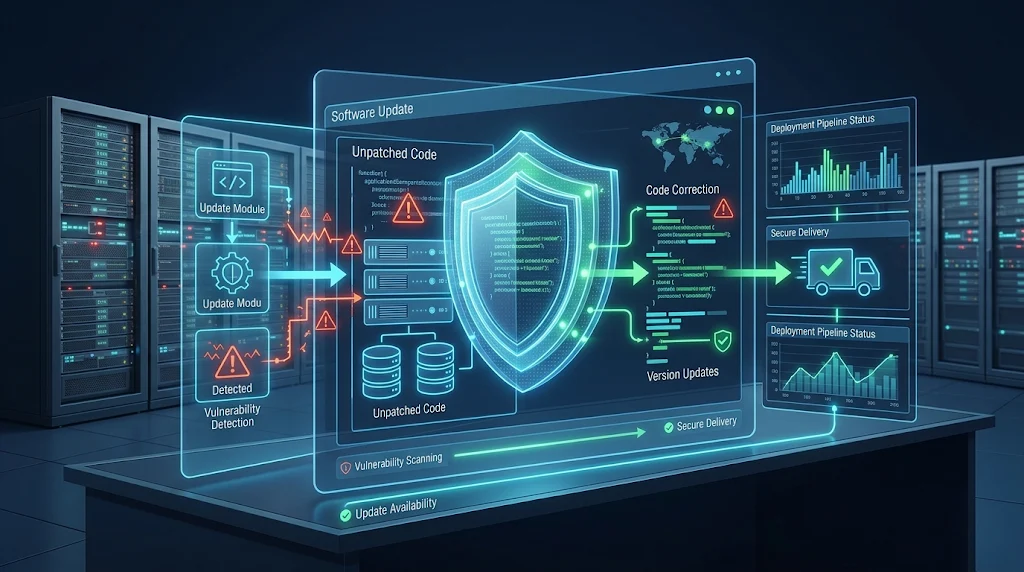
Penerapan patch tidak cukup dilakukan dengan memasang pembaruan secara langsung. Tim teknis perlu mengikuti proses yang sistematis agar keamanan dan stabilitas tetap terjaga.
1. Identifikasi Kerentanan
Tim keamanan memantau pengumuman kerentanan dan informasi dari vendor perangkat lunak. Mereka kemudian mengidentifikasi komponen yang digunakan oleh infrastruktur.
Informasi seperti tingkat keparahan, versi terdampak, dan ketersediaan pembaruan menjadi bahan evaluasi.
2. Menentukan Prioritas Pembaruan
Tidak semua patch memiliki tingkat urgensi yang sama. Tim perlu mempertimbangkan tingkat risiko, kemungkinan eksploitasi, dan dampak terhadap sistem.
Kerentanan kritis pada layanan yang terhubung ke internet biasanya membutuhkan penanganan lebih cepat. Sebaliknya, pembaruan berisiko rendah dapat mengikuti jadwal pemeliharaan yang sesuai.
3. Melakukan Pengujian
Sebelum diterapkan ke server produksi, patch sebaiknya diuji pada lingkungan staging. Pengujian ini membantu menemukan masalah kompatibilitas atau perubahan perilaku aplikasi.
Tim dapat menjalankan pengujian fungsional, integrasi, dan keamanan. Dengan demikian, pembaruan tidak hanya menutup celah, tetapi juga mempertahankan fungsi layanan.
4. Menerapkan dan Memverifikasi Patch
Setelah pengujian selesai, tim dapat menerapkan pembaruan sesuai prosedur operasional. Proses ini sebaiknya dilengkapi pencadangan dan rencana pemulihan.
Selanjutnya, administrator memeriksa versi perangkat lunak dan menjalankan pengujian pascapembaruan. Langkah tersebut memastikan patch benar-benar aktif dan layanan tetap berjalan normal.
Tantangan dalam Pengelolaan Security Patch
Salah satu tantangan utama adalah menjaga keseimbangan antara kecepatan pembaruan dan stabilitas layanan. Patch yang diterapkan tanpa pengujian dapat menimbulkan konflik dependensi atau gangguan fungsi.
Selain itu, infrastruktur yang menggunakan banyak komponen membutuhkan inventaris perangkat lunak yang akurat. Tanpa inventaris tersebut, tim dapat melewatkan komponen yang sebenarnya terdampak kerentanan.
Organisasi juga perlu menangani sistem lama yang tidak lagi memperoleh dukungan vendor. Dalam kondisi tersebut, migrasi ke versi yang masih didukung dapat menjadi langkah jangka panjang yang lebih aman.
Praktik Terbaik Pengelolaan Patch Keamanan
Pengelolaan patch membutuhkan kebijakan yang konsisten. Beberapa praktik berikut dapat membantu meningkatkan efektivitasnya:
-
Membuat inventaris aset: Catat sistem operasi, framework, library, dan versi aplikasi.
-
Memantau informasi kerentanan: Ikuti pemberitahuan keamanan dari vendor dan pengelola komponen.
-
Menentukan prioritas risiko: Dahulukan kerentanan kritis dan komponen yang terekspos ke jaringan.
-
Menggunakan lingkungan staging: Uji kompatibilitas sebelum pembaruan masuk ke produksi.
-
Menyediakan rencana pemulihan: Siapkan cadangan dan prosedur rollback jika terjadi kegagalan.
-
Melakukan audit berkala: Periksa status pembaruan dan dokumentasikan setiap perubahan.
Dengan pendekatan tersebut, proses pembaruan menjadi lebih terukur. Selain itu, organisasi dapat membangun riwayat pemeliharaan yang berguna untuk audit keamanan.
Kesimpulan
Pembaruan ini membantu menutup celah keamanan, melindungi informasi pengguna, dan mengurangi risiko gangguan operasional.
Namun, efektivitas patch bergantung pada proses identifikasi, pengujian, penerapan, dan verifikasi. Melalui manajemen pembaruan yang konsisten, pengelola dapat menjaga infrastruktur tetap aman sekaligus mempertahankan stabilitas layanan.